
中国剩余定理加速RSA解密:原理、实现与安全考量
在现代公钥密码学中,RSA算法因其数学基础坚实、应用广泛而占据重要地位。不过,标准的RSA解密过程涉及大整数的模幂运算,计算复杂度较高。为了提升解密效率,中国剩余定理(Chinese Remainder Theorem, CRT)被引入RSA实现中,形成了著名的CRT-RSA优化方案。这篇文章将深入探讨CRT-RSA的工作原理、性能特长、具体实现步骤以及潜在的安全风险。
背景:RSA解密为何需要加速?
RSA加密和解密操作是模幂运算:- 加密:
- 解密:
其中,, 和 是两个大素数, 是公钥指数, 是私钥指数。当密钥长度达到1024位、2048位甚至更高时,直接计算 需要很多的的乘法运算,消耗大量CPU资源。
CRT-RSA思想是:将模 的大数运算分解为模 和模 的两个较小规模的运算,凭借CRT合并结果。 由于 和 约为 的一半长度,这种分解能显著降低计算量。
中国剩余定理(CRT)原理简述
中国剩余定理指出:如果已知一个数 除以多个互质模数 的余数,则可以唯一确定 模 的值。
在RSA中,模数 , 和 互质。所以若已知:则可以通过CRT公式重构出 。
CRT-RSA 解密流程详解
标准RSA解密需计算 ,而CRT-RSA解密分为以下五步:
预处理阶段(私钥生成时完成)
给定私钥 及素数 ,预先计算并存储以下辅助值:- (即 )
注意:这些值只需计算一次,可长期存储于私钥文件中。
解密阶段
输入密文 ,执行以下计算:步骤1:分别计算模 和模 的部分解密结果
步骤2:利用CRT合并结果
根据CRT公式,重构明文 :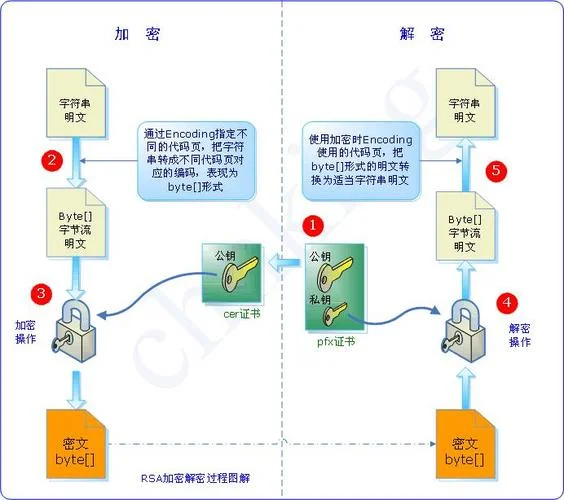
得到的 即为原始明文。
性能对比分析
CRT-RSA相比标准RSA的主要优势在于计算复杂度降低。以下是理论上的运算量对比:
| 比较维度 | 标准RSA解密 | CRT-RSA解密 | 性能提升说明 |
|---|---|---|---|
| 模数大小 | (如2048位) | (各约1024位) | 模数位数减半 |
| 模幂运算次数 | 1次 | 2次 | 看似增加次数,但基数更小 |
| 单次模幂成本 | 立方级复杂度下,位数减半带来巨大收益 | ||
| 总计算量估算 | 100% | 约25%-30% | 提速约3-4倍 |
数据说明:由于模幂运算的时间复杂度与密钥长度的立方成正比,当密钥长度减半时,单次运算时间约为原来的 。虽然CRT-RSA需执行两次模幂运算,但总耗时仍远低于标准RSA的一次大模数运算。实际测试中,CRT-RSA解密速度比标准RSA快 3至4倍。
安全性考量:侧信道攻击风险
尽管CRT-RSA在性能上优势显著,但它也引入了新的安全威胁:侧信道攻击(Side-Channel Attacks)。
时间攻击(Timing Attack)
由于 和 是两个独立的模幂运算,攻击者可通过测量解密所需时间,分析 或 的比特结构,从而推断私钥。功耗分析(Power Analysis)
在执行模幂运算时,CPU功耗会随运算数据变化。攻击者经由监测设备功耗波形,结合CRT-RSA的两步计算过程,可提取密钥信息。错误注入攻击(Fault Injection)
若攻击者能故意引入硬件错误(如电压扰动),导致 或 计算出错,则可经过比较错误结果与正确结果,利用CRT公式反推出私钥 或 。安全最佳实践
为防范上述攻击,实施CRT-RSA时应遵循以下原则:
1. 常量时间实现:确保模幂运算的执行时间与输入数据无关,避免时间差异泄露信息。
2. 盲化技术(Blinding):在解密前对密文 进行随机化(如 ),解密后再去除随机因子,可有效抵御时间攻击和功耗分析。
3. 错误检测:在解密后验证结果的一致性(如重新加密比对),或采用冗余计算机制,防止错误注入攻击。
4. 使用经过认证的密码库:如OpenSSL、BoringSSL等,其CRT-RSA实现已内置多重防护机制。
中国剩余定理(CRT)是RSA算法性能优化的经典范例。通过将大模数运算分解为两个小模数运算,CRT-RSA实现了3-4倍的速度提升,使其在资源受限环境(如嵌入式设备、智能卡)和高并发服务器场景中。
不过,性能伴随着安全复杂性。开发者在启用CRT-RSA时,必须高度重视侧信道攻击风险,采用盲化、常量时间编程等技术手段,确保“快而不险”。只有在性能与安全之间取得平衡,RSA算法才能在现代密码体系中持续发挥核心价值。
参考文献:
1. Rivest, R. L., Shamir, A., & Adleman, L. (1978). A method for obtaining digital signatures and public-key cryptosystems. Communications of the ACM.
2. Kocher, P. C. (1996). Timing attacks on implementations of Diffie-Hellman, RSA, DSS, and other systems. CRYPTO.
3. Boneh, D., & Shoup, V. (2023). A Graduate Course in Applied Cryptography.



